

 お問い合わせはこちら

中小企業のセキュリティ対策 SECURITY ACTION(★・★★)の申込み方法と普及状況を解説
「取引先や官公庁から、セキュリティ対策の証明を求められた」
「デジタル化・AI導入補助金の申請に、SECURITY ACTIONの宣言が必要だと言われた」
このように、何から手をつければよいか分からないまま対応を迫られている中小企業の担当者は少なくありません。
本記事では、中小企業のセキュリティ対策の第一歩となる「SECURITY ACTION(セキュリティアクション)」について、一つ星・二つ星それぞれの具体的な取得ステップと、実際にどれくらいの中小企業が取り組んでいるのかを、客観的なデータとともにわかりやすく解説します。
SECURITY ACTIONは、自社の情報セキュリティ対策を見直すきっかけとして活用されている制度です。まず、制度の全体像から確認します。
まず、制度の全体像から確認します。
目次
SECURITY ACTION(セキュリティアクション)とは?
制度の概要
SECURITY ACTIONとは、中小企業が自ら情報セキュリティ対策に取り組むことを自己宣言する制度です。外部審査や監査を必要とせず、企業自身が対策への取り組みを宣言することで自己宣言IDが発行され、一定の条件を満たした場合にロゴマークを使用できる、導入のハードルが低く取り組みやすい制度です。
なお、SECURITY ACTIONは第三者機関による審査や認証を経るものではなく、あくまで企業自身の自己宣言に基づく制度です。ロゴマークの使用は、外部機関がセキュリティレベルを保証するものではない点に留意が必要です。
運営元
本制度は、独立行政法人情報処理推進機構(IPA)が2017年に創設した制度です。安心・安全なIT社会の実現に向けて、中小企業による自発的な情報セキュリティ対策への取り組みを促すことを目的としています。
二つのロゴマーク(ランク)の違い
SECURITY ACTIONには、取り組みの段階に応じて2種類のロゴマークが用意されています。
- 一つ星(★):情報セキュリティ6か条に取り組むことを宣言
- 二つ星(★★):一つ星の内容に加え、5分でできる!情報セキュリティ自社診断で自社の状況を把握したうえで、
情報セキュリティ方針を定めて外部に公開することを宣言
いずれも自己宣言により取得できるため、専門知識を持たない企業でも取り組みやすい点が特徴です。
最新データに基づくSECURITY ACTIONを宣言している中小企業の割合は?
SECURITY ACTIONの導入割合について、現時点で公表されている最新の公的データをもとに整理します。算出方法の異なる2つのデータが存在するため、それぞれの根拠を確認します。
「実際にどれくらいの企業が取り組んでいるのか」は、自社が対応を検討するうえでも気になるポイントです。ここでは、実数値(登録ベース)・実態調査(認識ベース)それぞれ異なる視点から普及率を見ていきます。
実数値(登録ベース)から見る割合:約11.9%
実際の宣言件数と中小企業の総数を単純比較して算出する方法です。
分子(宣言数):40万件
出典 :IPA(情報処理推進機構)
資料名:「SECURITY ACTION 自己宣言数が40万件を突破」(2025年4月23日公表)
2017年の制度開始から2025年4月時点で、SECURITY ACTIONの自己宣言件数(★・★★の合計)が40万件を突破したと公式に発表されています。
分母(全国の中小企業数):約336.5万社
出典 :中小企業庁
資料名:「最近の中小企業・小規模事業者向けの施策」(経済センサス基礎調査に基づく企業数データ)
日本国内の中小企業・小規模事業者の総数は約336.5万社と公表されています。
この2つの数値から、400,000件÷3,365,000社=約11.88%(約11.9%)の企業がすでに宣言を行っている計算になります。
デジタル化・AI導入補助金をはじめとする公的補助金・助成金の申請要件となっていることも、この普及を後押ししている要因の一つです。
(※本数値は、補助金申請等の要件を満たすために取得した企業も含む、実数ベースの割合です。)
実態調査(認識ベース)から見る割合:約6%
こちらは、IPAが中小企業を対象に実施したアンケート調査に基づく、認識ベースの数値です。
補助金目的などを除き、自社がセキュリティ対策として制度を認知・実施しているかという現場の認識ベースのデータもあります。
割合:約6%(制度の認知度自体も約10%にとどまる)
出典 :IPA(情報処理推進機構)
資料名 :「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
公表時期:2025年5月
IPAが全国の中小企業を対象に実施したアンケート調査において、自社の対策状況として「SECURITY ACTIONを宣言している」と回答した企業の割合は全体の約6%にとどまり、「制度を知らなかった(認知していない)」という回答が4割近くを占める結果が報告されています。
この約6%という数値は、あくまでアンケート回答に基づく認識ベースの調査結果であり、実際の登録件数をもとに算出した約11.9%とは調査方法が異なります。両者は算出の前提が異なるため、同じ意味での普及率として単純に比較しないよう注意が必要です。
なお、補助金の種類や公募回によって、SECURITY ACTIONの自己宣言IDに関する要件が異なる場合があります。申請前には、必ず最新の公募要領や公式案内をご確認ください。
結論:2つのデータから見えること
公的機関のデータを厳格に見た場合、実数(登録ベース)としては約11.9%である一方、企業の自発的な認識・アンケートベースとしては約6%という結果になります。登録ベースでは1割以上の企業が取り組んでいる一方、現場レベルでの浸透にはまだギャップがある状況です。これは裏を返せば、早期に対応することで、セキュリティ意識の高い企業として競合他社との差別化を図れる余地があることも示しています。
中小企業がSECURITY ACTIONを宣言するメリット・デメリット
SECURITY ACTIONの宣言には、補助金対応や取引先からの信頼獲得といった複数のメリットがあります。一方で、対応を先送りにした場合には、機会損失やセキュリティリスクの増大といった見過ごせないデメリットも存在します。ここでは、メリット・デメリットの両面から解説していきます。
宣言した場合のメリット
メリット①:自社のセキュリティリスク軽減と従業員の意識向上
宣言のプロセスを通じて社内のセキュリティ対策状況を棚卸しすることになるため、結果として自社のリスクが可視化され、従業員のセキュリティ意識向上にもつながります。
メリット②:取引先や顧客からの信頼獲得
近年、大企業を狙う目的で取引先の中小企業を踏み台にするサプライチェーン攻撃による被害が増加しています。こうした背景から、取引先企業に対してセキュリティ対策の実施状況を確認する動きが広がっています。ロゴマークを名刺やコーポレートサイトに掲載しておくことで、対外的に自社の取り組み姿勢を示すことができます。
メリット③:公的補助金の申請要件をクリアできる
デジタル化・AI導入補助金をはじめとする各種補助金・助成金では、交付申請の際にSECURITY ACTIONの自己宣言IDの入力が求められる場合があります。宣言を済ませておくことで、補助金申請時に速やかに対応できます。
宣言しなかった場合のデメリット
反対に、SECURITY ACTIONの宣言を先送りにした場合、次のようなデメリットが生じる可能性があります。
デメリット①:補助金申請や取引の入り口で機会損失が生じる
SECURITY ACTIONを宣言していない場合、自己宣言IDの提出が要件となっている補助金・助成金では申請自体ができません。また、発注元企業が取引条件としてSECURITY ACTIONの宣言を求めるケースも増えており、対応が遅れることで新規取引や案件の入札機会を逃す可能性があります。
デメリット②:サイバー攻撃の被害を受けるリスクが相対的に高まる
SECURITY ACTIONを宣言していないこと自体が、サイバー攻撃の直接的な原因になるわけではありません。ただし、情報セキュリティ6か条のような基本的な対策が不十分な場合、サプライチェーン攻撃をはじめとするサイバー攻撃の被害を受けたり、取引先を狙う攻撃の踏み台にされたりするリスクが高まる可能性があります。
デメリット③:新制度への対応に時間がかかる可能性がある
後述する新制度、セキュリティ対策評価制度(SCS評価制度)では、SECURITY ACTIONの★1・★2が制度の出発点として位置づけられています。ただし、SECURITY ACTIONの★1・★2を宣言していない企業が、必ずしも新制度に参加できない、あるいは★3を目指せないというわけではありません。すでに必要な対策や管理体制が整っている企業であれば、★3から直接対応を始めることも可能です。
一方で、情報セキュリティに関する取り組みが未整備の状態から新制度への対応を始める場合、すでに準備を進めている企業と比べて、あるいは取引先から対応を求められた際に、体制構築や書類整備などの準備に時間がかかり、対応の初期負担が大きくなる可能性があります。
一つ星(★)の宣言内容と申し込み手順
手軽にセキュリティ対策を始めたい企業や、デジタル化・AI導入補助金の申請要件を満たしたい企業に適したステップです。
【一つ星】具体的な取り組み内容
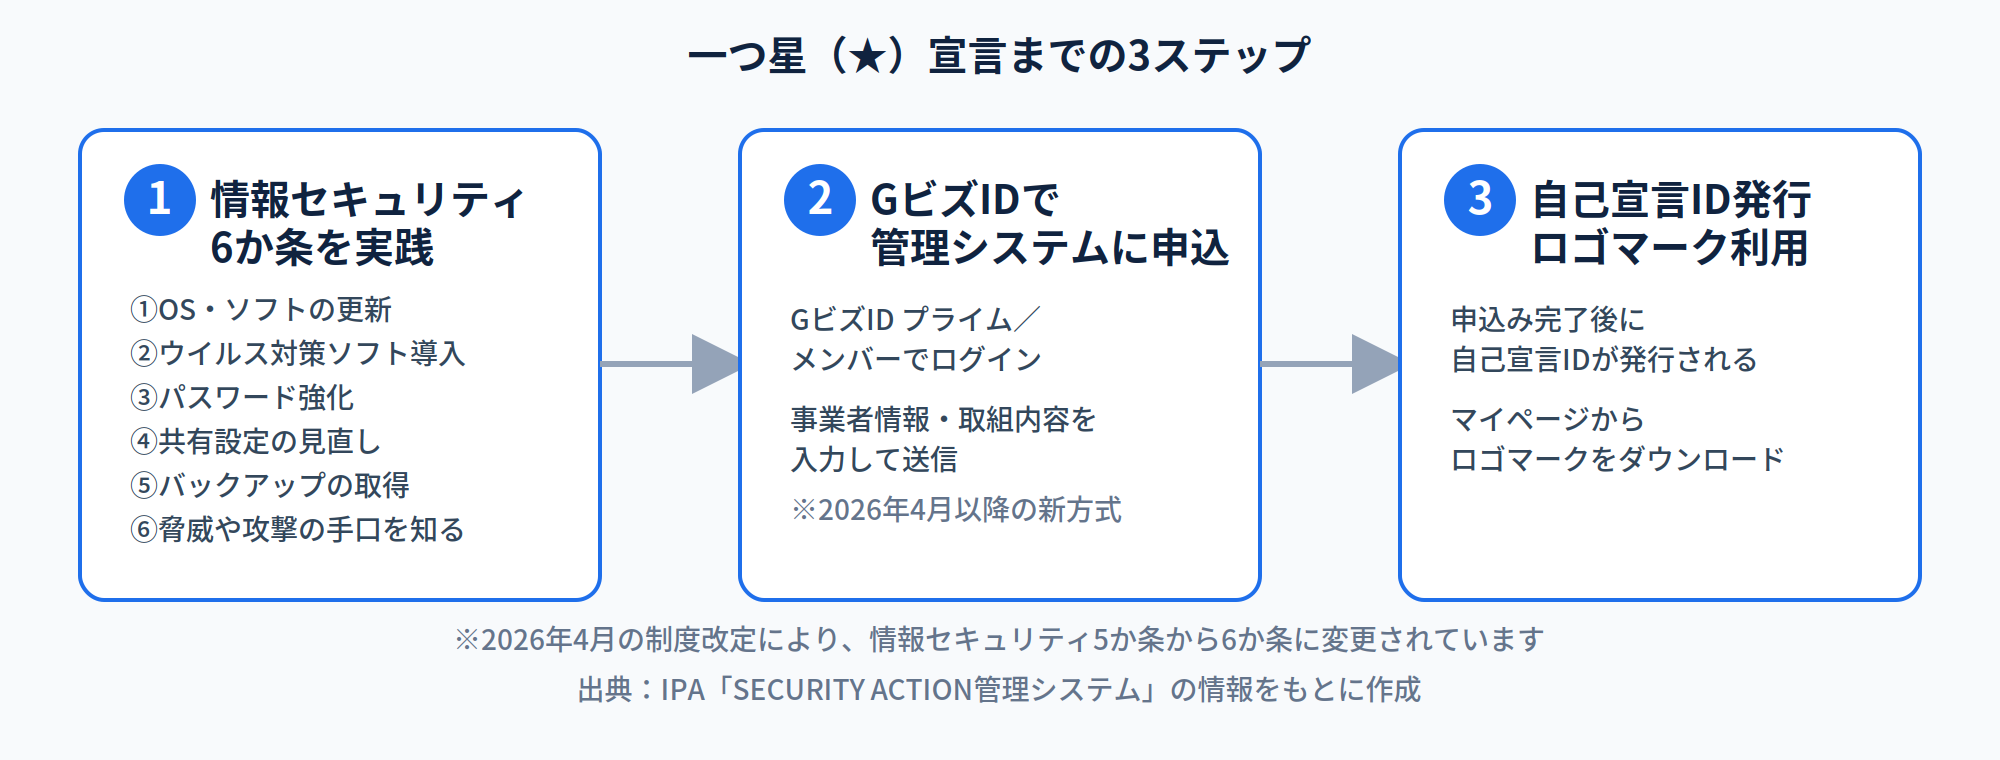
一つ星の要件は、IPAが定める情報セキュリティ6か条に自社で取り組むことを宣言することです。まず社内で以下の6項目が実践できているかを確認します。(未実施の場合は実施を徹底すること)
- 1.OSやソフトウェアを最新の状態に保つ
- 2.ウイルス対策ソフトを導入する
- 3.パスワードを強化する
- 4.共有設定を見直す
- 5.バックアップを取る
- 6.脅威や攻撃の手口を知る
【制度改定に関する補足】
2026年4月の制度改定により、従来の「情報セキュリティ5か条」に「バックアップを取る」の項目が追加され、「情報セキュリティ6か条」となっています。
【一つ星】申し込み・ロゴマーク取得の手順
SECURITY ACTIONは2026年4月1日に管理システムが刷新され、申込方法が変更されています。新規に申し込む場合は、以下の手順に沿って手続きを行ってください。
- 1.GビズIDを取得する
補助金申請などにも使われるGビズIDプライムまたはGビズIDメンバーのアカウントが必須になりました。未取得の場合は、発行までに一定期間かかるため早めの準備が必要です。 - 2.SECURITY ACTION管理システムにログイン
IPAの公式サイト(SECURITY ACTION セキュリティ対策自己宣言)内の「利用申請・ログイン」からSECURITY ACTION管理システムへアクセスします。 - 3.申請フォームに入力し、一つ星の宣言を送信
事業者情報や取り組み内容を入力して送信します。 - 4.自己宣言IDの発行・ロゴマークのダウンロード
新システムでは、申込み直後に自己宣言IDが発行され、マイページからロゴマークをダウンロードできます。
※なお、2026年3月以前に取得した自己宣言ID(4から始まる11桁のID)は、補助金の公募回によって使用できなくなる場合があります。既存の宣言事業者様も、直近の補助金申請を予定している場合は、募集要項やIPA公式サイトの最新情報を確認する必要があります。
二つ星(★★)の宣言内容と申し込み手順
自社のセキュリティ状況を客観的に把握し、取引先に対してより信頼性の高い安全性を証明したい企業向けのステップです。
【二つ星】具体的な取り組み内容
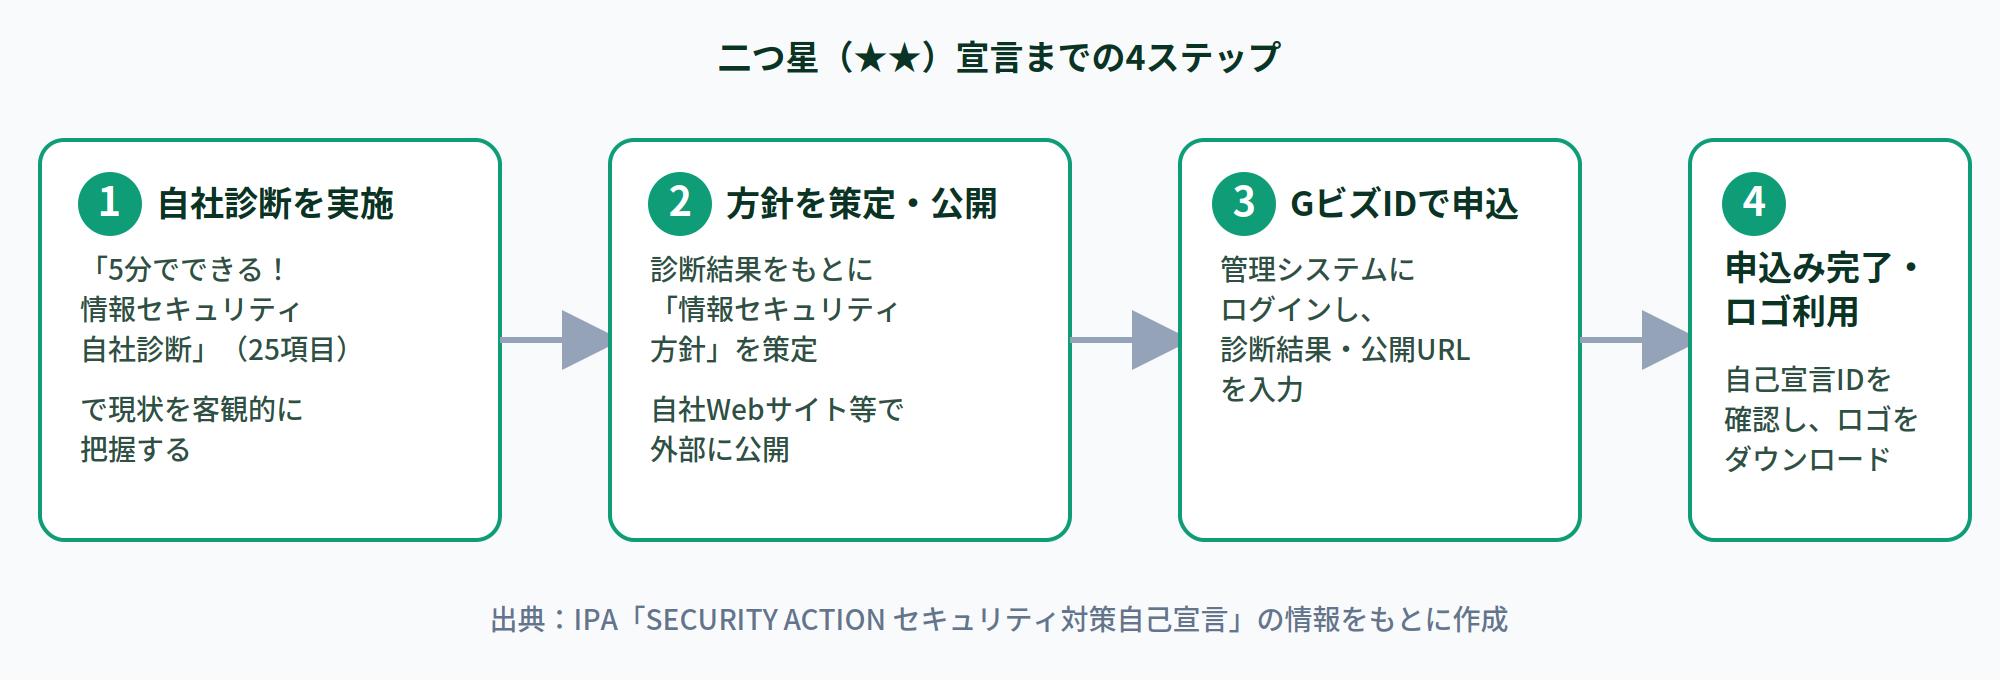
二つ星の要件は、一つ星の6か条に加えて、自社診断を行った上で情報セキュリティ方針を定め、外部に公開することです。
- 1.「5分でできる!情報セキュリティ自社診断」の実施
IPAが提供する25項目の診断ツールを用いて、基本方針・組織体制・資産管理・物理的対策・技術的対策などの観点から自社の状況を確認します。 - 2.情報セキュリティ方針の策定
診断結果をもとに自社の情報セキュリティに対する取り組み方針を明文化します。 - 3.基本方針の外部公開
策定した方針を自社Webサイトなどで外部に公開します。
【二つ星】申し込み・ロゴマーク取得の手順
外部公開まで完了したら、一つ星と同様にGビズIDを用いてSECURITY ACTION管理システムから手続きを行います。
- 1.GビズIDでSECURITY ACTION管理システムにログイン
- 2.「二つ星」の宣言を選択
- 3.自社診断結果と方針の公開URLを入力して送信
- 4.申込み完了後、自己宣言IDを確認し、ロゴマークをダウンロード
すでに一つ星を宣言済みで、二つ星へステップアップしたい場合も、管理システム上で新たに申し込みを行う形になります。
まとめ
現状と新制度(SCS評価制度)の位置づけ
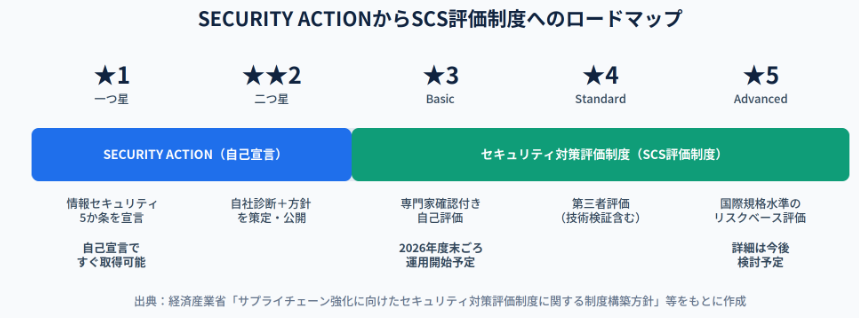
サプライチェーン攻撃による被害が増加する中、経済産業省は日本企業全体が共通の基準でセキュリティ対策の実施状況を評価できる仕組みとして、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の構築を進めています。この制度では、企業間取引におけるセキュリティ対策の実施状況を、★3~5の三段階で客観的に評価・可視化する仕組みが示されており、2026年度末ごろの運用開始(★3・★4から先行)が予定されています。
SCS評価制度における★3(三つ星)以上は、本記事で紹介したSECURITY ACTION(★1・★2)よりも一段階上のレベルに位置づけられており、専門家の確認や第三者評価を伴う、本格的な評価制度です。SECURITY ACTIONは、その出発点にあたる、中小企業が最初に踏むべきステップの一つとして位置づけられています。
実際、登録ベースで約11.9%の企業がすでに宣言を済ませており、多くの中小企業にとって最初の取り組みとして活用されていることが分かります。
今後のステップアップへの提案
まずは自社内で、★1・★2の運用、つまり情報セキュリティ6か条の徹底や、基本方針の策定・公開に取り組むことが重要です。ここで培った体制は、2026年度末から始まるSCS評価制度の★3以降に対応する際の土台としても活用できます。
ただし、SECURITY ACTIONからSCS評価制度の★3・★4・★5へ進むことは、一定の意味で段階的な取り組みとして整理できるものの、SECURITY ACTIONの★1・★2の宣言が、SCS評価制度の★3以上を取得するための必須条件というわけではありません。
すでに必要な対策や管理体制が整っている企業は、SECURITY ACTIONを経ずに★3から対応を始めることも可能です。
制度の関係性を整理すると、以下のようになります。
■SECURITY ACTION:情報セキュリティ対策に取り組む出発点となる自己宣言制度
■SCS評価制度(★3〜★5):サプライチェーン上のセキュリティ対策を段階的に評価する制度
■ISMS:組織全体の情報セキュリティを継続的に管理・改善する仕組み
■Pマーク:個人情報を適切に取り扱う体制を評価・認証する仕組み
将来的に、サプライチェーン上のセキュリティ対策をより高い水準で示したい企業は、SCS評価制度の★3・★4・★5を目指すことが考えられます。
一方、組織全体の情報セキュリティ管理体制を国際規格に基づいて整備したい場合はISMS、個人情報の適切な管理体制を示したい場合はPマークなど、自社の目的や取引先からの要件に応じて、必要な認証・制度を別途検討することになります。
ISMSやPマークは、SCS評価制度の★5の先にある上位制度ではなく、目的や対象範囲が異なる別の制度です。
ただし、要求事項に共通する部分もあるため、いずれかにすでに取り組んでいる場合は、他制度の準備や運用を進めるうえでの参考になる場合があります。
自社のフェーズに合わせた最適なセキュリティ対策の全体像を知りたい方は、関連記事もあわせてご覧ください。
参考
 03-3750-6069